

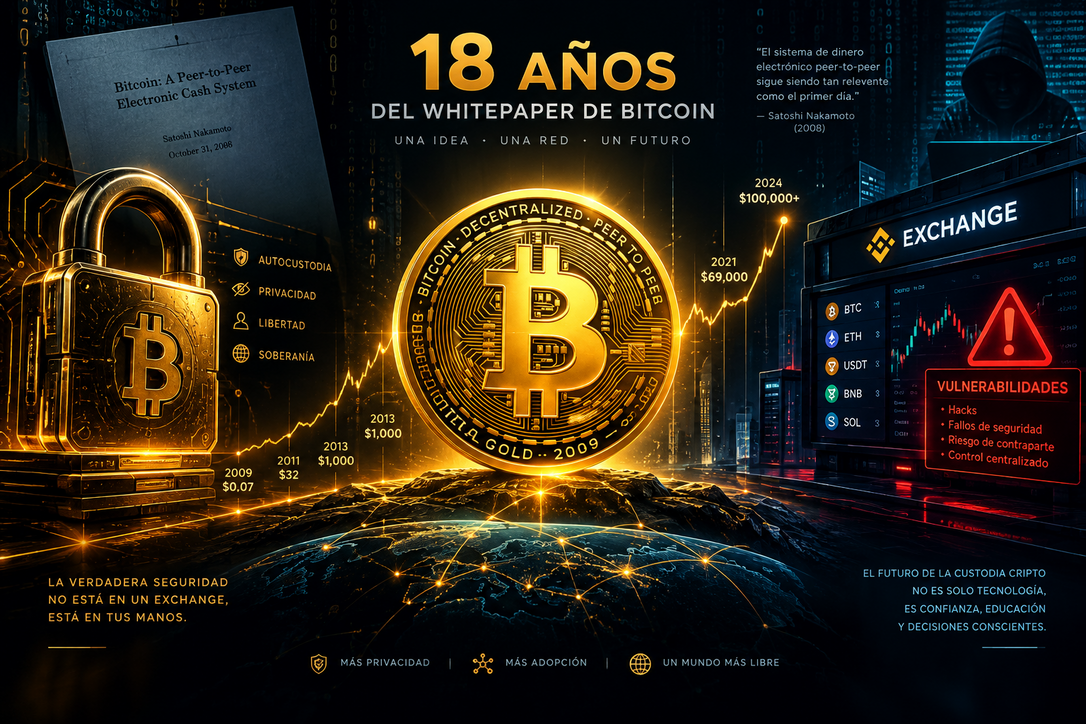
El aniversario del whitepaper de Bitcoin coincide con uno de los episodios de seguridad más graves registrados en el sector de los activos digitales. Dieciocho años después de que Satoshi Nakamoto presentara el diseño de un sistema de efectivo electrónico entre pares, un ataque contra Binance afectó a activos valorados en aproximadamente 6.300 millones de dólares. El caso vuelve a colocar en el centro del debate la custodia, la seguridad de los exchanges y el alcance de la supervisión regulatoria.
El incidente no demuestra que el protocolo de Bitcoin haya sido vulnerado. El problema se produjo en infraestructuras utilizadas para custodiar y procesar activos digitales, no en las reglas fundamentales de la cadena de bloques de Bitcoin. Esta diferencia resulta esencial para comprender por qué la seguridad de las criptomonedas depende tanto de la tecnología de registro distribuido como de las organizaciones, dispositivos, procedimientos y personas que controlan las claves privadas.
Dieciocho años de una propuesta que transformó las finanzas
El whitepaper de Bitcoin fue publicado el 31 de octubre de 2008 con el título Bitcoin: un sistema de efectivo electrónico entre pares. Su propuesta central consistía en permitir pagos digitales sin recurrir necesariamente a una autoridad central que validara cada operación. Para resolver el problema del doble gasto, el diseño combinó firmas criptográficas, una red distribuida y un mecanismo de consenso basado en prueba de trabajo.
La publicación del documento no creó por sí sola una economía mundial de activos digitales. Su importancia reside en que ofreció una arquitectura coherente para coordinar a participantes que no necesitan confiar plenamente unos en otros. La cadena de bloques registra las transacciones en una secuencia verificable y dificulta que una entidad modifique unilateralmente el historial sin asumir un coste computacional y económico muy elevado.
Con el paso del tiempo, el concepto se amplió. Bitcoin pasó de ser un experimento técnico a convertirse en un activo negociado globalmente, mientras que otras redes introdujeron contratos inteligentes, aplicaciones descentralizadas, monedas estables y sistemas de finanzas abiertas. Sin embargo, una cuestión original sigue vigente: quién controla las claves y quién responde cuando algo sale mal.
La expresión “si no controlas tus claves, no controlas tus monedas” resume un principio habitual del ecosistema. Cuando una persona mantiene sus activos en un exchange, normalmente no gestiona directamente las claves privadas asociadas a cada unidad digital. El usuario posee un derecho contractual o contable frente a la plataforma, mientras que la empresa administra la custodia técnica y permite operar mediante una cuenta.
Este modelo ofrece comodidad. Facilita la compraventa, la conversión entre activos y el acceso a herramientas que pueden resultar complejas para un principiante. También concentra riesgos. Un fallo operativo, un ataque informático, una mala gestión de las reservas, una interrupción de retiros o una decisión fraudulenta pueden afectar simultáneamente a miles o millones de clientes.
Qué se conoce del robo de 6.300 millones de dólares
Binance comunicó que un ataque afectó a aproximadamente 6.300 millones de dólares en activos digitales. Empresas de análisis de cadenas de bloques indicaron que el movimiento se desarrolló durante unos veinte minutos y alcanzó carteras utilizadas por el exchange en diez redes. La cifra supera ampliamente el récord anterior citado en las informaciones sobre el caso: el robo de aproximadamente 1.500 millones de dólares sufrido por Bybit en febrero de 2025.
Las informaciones disponibles señalan que cerca de 3.000 millones de dólares fueron congelados o inmovilizados. Más de 2.300 millones habrían sido bloqueados mediante la colaboración de emisores de monedas estables, que pueden impedir que determinados tokens se transfieran o utilicen cuando identifican direcciones asociadas con actividades ilícitas. El resto de los fondos continuaba sujeto a investigación y seguimiento en la cadena de bloques.
Binance afirmó que los saldos de sus clientes no habían sido alterados y que reservaría fondos corporativos para cubrir las pérdidas. También suspendió temporalmente los depósitos y retiros mientras evaluaba el incidente. Estas medidas pueden reducir el impacto inmediato para los usuarios, pero no eliminan las preguntas sobre los controles internos, la arquitectura de las carteras y la capacidad de una plataforma para demostrar de forma independiente la solvencia y la segregación de los fondos.
Firmas de inteligencia sobre cadenas de bloques atribuyeron el ataque, con un alto grado de confianza, a TraderTraitor, un grupo de piratería vinculado por investigadores con el colectivo Lazarus de Corea del Norte. Esa atribución no equivale a una sentencia judicial y puede revisarse a medida que avancen las investigaciones. En incidentes de esta magnitud, la identificación del atacante requiere combinar análisis de transacciones, información sobre infraestructura digital, patrones de comportamiento y datos obtenidos por autoridades.
La posibilidad de congelar una parte de los activos muestra una característica singular de ciertos tokens emitidos por entidades identificables. Una moneda estable puede incluir funciones que permiten bloquear direcciones o impedir transferencias. Bitcoin, en cambio, no tiene un emisor central con capacidad equivalente para congelar monedas de una dirección. Esto no convierte automáticamente a un modelo en superior: la resistencia a la censura y la autonomía implican también menos posibilidades de reversión cuando un usuario pierde sus claves o envía fondos a un destinatario equivocado.
El caso también ilustra que el valor de un robo no depende únicamente de la cantidad de unidades digitales sustraídas. Los activos pueden desplazarse rápidamente entre redes, convertirse en otros tokens, fragmentarse entre numerosas direcciones o enviarse a servicios que dificultan su rastreo. Al mismo tiempo, las cadenas públicas dejan un registro permanente de las operaciones, lo que permite seguir los fondos, aunque identificar a las personas que controlan las direcciones puede ser difícil.
Por qué los exchanges concentran tantos riesgos
Un exchange centralizado combina varias funciones: recepción de depósitos, custodia de claves, ejecución de órdenes, liquidación, conversión entre activos y, en algunos casos, préstamos o productos derivados. Cada función añade dependencias técnicas y jurídicas. La concentración puede aumentar la eficiencia, pero crea un objetivo muy atractivo para atacantes.
- Concentración de activos: una plataforma puede custodiar fondos pertenecientes a una gran cantidad de usuarios en un número limitado de sistemas o carteras.
- Complejidad operativa: la gestión de múltiples cadenas, puentes, tokens y sistemas de retiro amplía la superficie de ataque.
- Privilegios internos: determinadas cuentas de empleados o servicios automatizados pueden tener permisos suficientes para aprobar operaciones de alto valor.
- Dependencia de terceros: proveedores de infraestructura, emisores de tokens, custodios y servicios de análisis pueden intervenir en la protección o recuperación de fondos.
- Presión por disponibilidad: los clientes esperan operar de forma continua, lo que puede llevar a priorizar la rapidez sobre controles adicionales en momentos críticos.
La seguridad de una cartera no se reduce a ocultar una contraseña. Una configuración profesional suele separar las claves según su función, limitar los importes disponibles en carteras conectadas a internet y exigir varias aprobaciones para transferencias importantes. Estas medidas pueden incluir almacenamiento fuera de línea, módulos de seguridad de hardware, firmas múltiples, límites dinámicos, listas de direcciones permitidas y retrasos deliberados para retiros inusuales.
El almacenamiento en frío reduce la exposición a ataques remotos porque mantiene las claves fuera de sistemas permanentemente conectados. No obstante, no elimina todos los riesgos. La pérdida de dispositivos, los errores de recuperación, el acceso indebido a copias de respaldo y los fallos de procedimiento pueden causar pérdidas incluso cuando no existe una intrusión directa desde internet.
La firma múltiple distribuye el poder de autorizar una operación entre varias claves. Por ejemplo, una política puede exigir que tres de cinco responsables firmen una transacción. El objetivo es impedir que el compromiso de una sola clave permita vaciar una cartera. Para que la medida sea efectiva, las claves deben mantenerse separadas y los responsables deben estar protegidos frente a la misma amenaza física, técnica o de ingeniería social.
Los controles técnicos deben complementarse con controles de gobierno. Una empresa necesita saber quién puede crear una dirección de retiro, cambiar un límite, desplegar código, modificar un sistema de autorización o detener una operación. Las funciones críticas deben quedar registradas en auditorías inmutables o difícilmente alterables, con revisiones independientes y procedimientos de emergencia previamente ensayados.
Otro elemento relevante es la prueba de reservas. Una prueba criptográfica puede ayudar a demostrar que una entidad controla ciertos activos en un momento determinado. Sin embargo, una prueba de reservas no siempre revela todas las obligaciones, préstamos, reclamaciones de acreedores o riesgos fuera de la cadena. Por ello, debe combinarse con información sobre pasivos, controles internos, auditorías y una explicación clara de cómo se segregan los activos de los clientes.
La transparencia posterior a un incidente también importa. Una comunicación responsable debería explicar qué sistemas fueron afectados, qué fondos permanecen inmovilizados, qué medidas se aplicaron, cómo se compensará a los usuarios y qué cambios evitarán una repetición. Las declaraciones generales de solvencia pueden ser insuficientes si no van acompañadas de datos verificables y revisiones independientes.
Custodia propia, custodia profesional y protección del usuario
La custodia propia significa que el usuario controla directamente las claves privadas. Puede utilizar una cartera de hardware, una cartera de software o un esquema de varias firmas. Este modelo elimina la dependencia de un exchange para autorizar transacciones, pero traslada al usuario toda la responsabilidad sobre las copias de seguridad, las frases de recuperación, los dispositivos y la verificación de las direcciones.
Para usuarios básicos, el riesgo más frecuente no suele ser una vulnerabilidad matemática de la criptografía, sino un error humano. Entre los problemas comunes se encuentran revelar una frase de recuperación, aprobar una transacción maliciosa, instalar una aplicación falsa, enviar fondos a una red incompatible o perder el acceso a la única copia de una clave.
Una práctica prudente consiste en comprar dispositivos de fuentes confiables, verificar el software, mantener actualizado el sistema y nunca introducir una frase de recuperación en un sitio web ni enviarla a otra persona. Las copias deben mantenerse en lugares seguros y separados. No conviene fotografiarlas ni almacenarlas en servicios de mensajería o almacenamiento en la nube sin una protección adicional.
La custodia mediante un tercero puede ser adecuada para personas o instituciones que no desean administrar claves directamente. En este caso, la selección del custodio debe considerar la segregación de activos, los seguros disponibles, las auditorías, la estructura jurídica, los controles de acceso, los planes de continuidad y la capacidad para procesar retiros durante una crisis.
También existen modelos híbridos. Una organización puede mantener una parte de sus activos con un custodio regulado, otra parte en almacenamiento propio y utilizar varias firmas para operaciones extraordinarias. La distribución debe responder al tamaño de la cartera, la frecuencia de uso, las obligaciones legales y el nivel de conocimientos del equipo.
El usuario de un exchange debería distinguir entre el precio que observa en pantalla y la naturaleza del derecho que posee frente a la plataforma. Un saldo puede representar activos custodiados, una obligación de entrega, una posición derivada o una combinación de servicios. Leer las condiciones de uso permite identificar las reglas aplicables a retiros, insolvencia, préstamos y uso de los activos depositados.
La diversificación entre varias plataformas puede reducir el riesgo de concentración, aunque introduce otros riesgos: más credenciales, más posibilidades de error y diferentes marcos jurídicos. La diversificación no sustituye a la investigación. Mantener fondos en una plataforma desconocida solo porque ofrece una rentabilidad elevada puede aumentar el riesgo en lugar de reducirlo.
El impulso hacia nuevas medidas regulatorias
Los grandes robos suelen acelerar las iniciativas regulatorias porque muestran que los riesgos tecnológicos pueden convertirse en pérdidas financieras y problemas de estabilidad. En Estados Unidos, la Comisión de Bolsa y Valores propuso en octubre de 2026 nuevas reglas y modificaciones para abordar la custodia de activos digitales por parte de fondos regulados y asesores de inversión. La propuesta contempla condiciones para la autocustodia y para mantener determinados activos con compañías fiduciarias estatales, además de cambios en los registros y la información que deben conservar los asesores.
El contenido definitivo de una propuesta puede cambiar durante el proceso de comentarios y aprobación. Por eso, una iniciativa regulatoria no debe confundirse con una obligación ya vigente. Aun así, la dirección general resulta clara: los supervisores buscan que las entidades expliquen dónde se mantienen los activos, quién controla las claves, cómo se registran las operaciones y qué mecanismos existen para proteger a los clientes.
Entre las medidas que podrían ganar importancia se encuentran la segregación legal y técnica de los fondos de clientes, las conciliaciones frecuentes entre registros internos y cadenas públicas, las auditorías de controles tecnológicos, los requisitos de capital y liquidez, la comunicación de incidentes y las pruebas de recuperación operativa.
La regulación también puede abordar a los proveedores que no son exchanges tradicionales. Los custodios, emisores de monedas estables, operadores de puentes entre redes, procesadores de pagos y plataformas de finanzas descentralizadas pueden desempeñar funciones esenciales sin encajar perfectamente en categorías jurídicas antiguas. Una supervisión eficaz necesita evaluar la función real de cada entidad, no solo la etiqueta comercial que utiliza.
Las nuevas normas deben encontrar un equilibrio. Requisitos demasiado débiles pueden permitir prácticas opacas y concentrar riesgos. Requisitos excesivamente rígidos pueden expulsar a usuarios hacia servicios no regulados o limitar la innovación tecnológica. La protección no consiste en garantizar que ningún activo pierda valor, sino en reducir el fraude, mejorar la información, impedir conflictos de intereses y asegurar procedimientos claros cuando se produce un incidente.
El debate también incluye la responsabilidad internacional. Un ataque que atraviesa varias cadenas y jurisdicciones no puede investigarse eficazmente con una sola autoridad. El intercambio de información entre reguladores, empresas de análisis, emisores de tokens y fuerzas de seguridad puede facilitar la congelación de fondos y la identificación de los responsables. Sin embargo, esa cooperación debe respetar garantías legales, protección de datos y procedimientos transparentes.
Para la comunidad de Bitcoin, el aniversario del whitepaper ofrece una oportunidad para separar tres cuestiones que a menudo se mezclan. La primera es la seguridad del protocolo y de la red. La segunda es la seguridad de las aplicaciones y servicios construidos alrededor de ella. La tercera es la seguridad jurídica y financiera de las instituciones que custodian activos. Un ataque contra un exchange pertenece principalmente a las dos últimas categorías.
La lección central del robo de 6.300 millones de dólares no es que la criptografía haya dejado de funcionar. Es que los puntos de concentración siguen siendo vulnerables, incluso cuando se encuentran detrás de marcas reconocidas y sistemas sofisticados. La autocustodia puede reducir ciertas dependencias, pero exige disciplina y conocimientos. La custodia profesional puede ofrecer controles especializados, pero requiere supervisión, transparencia y responsabilidad.
El futuro de la custodia cripto probablemente combinará carteras fuera de línea, firmas múltiples, automatización con límites, pruebas verificables, auditorías independientes y normas más detalladas. Ninguna medida aislada será suficiente. La seguridad debe tratarse como un proceso continuo que incluye diseño tecnológico, formación de empleados, protección contra la ingeniería social, planes de respuesta y comunicación pública.
Para los usuarios con conocimientos básicos o intermedios, la conclusión práctica es sencilla: no mantener en un exchange más fondos de los necesarios para operar, activar todas las protecciones disponibles, verificar cada dirección antes de firmar, desconfiar de solicitudes urgentes y comprender quién controla las claves. Para las instituciones, la prioridad es demostrar que la custodia no depende de una sola persona, una sola máquina o una sola promesa.
Dieciocho años después de la publicación del whitepaper, la innovación de Bitcoin continúa vinculada a una pregunta fundamental: cómo permitir que las personas controlen valor digital sin exponerlo a fallos evitables. El caso de Binance convierte esa pregunta en una exigencia inmediata. La confianza del ecosistema dependerá menos de declaraciones generales y más de controles comprobables, responsabilidades claras y soluciones de custodia capaces de resistir tanto los ataques técnicos como los errores humanos.